
Jak połączyć prywatny serwer MCP z Cloud Run z Gemini Enterprise
Przejdź do treści i przykładów

Dział bezpieczeństwa mówi: żadnego publicznego ruchu do serwera MCP. Włączasz więc internal ingress w Cloud Run, odpalasz test w Gemini Enterprise i dostajesz 404. Nic się nie zepsuło. Tak właśnie działa zamek, który sam zamontowałeś.
Google opublikowało na Developers Blog poradnik, jak to rozwiązać. Autorem jest Neeraj Agrawal, Forward Deployed Engineer w Google Cloud. Poniżej dostajesz ten sam przepis w wersji, którą da się czytać bez kawy numer cztery. Bez technobełkotu: wyjaśniam, co się dzieje na każdym etapie, żebyś mógł zlecić wdrożenie adminowi albo samodzielnie sprawdzić, czy zrobił je dobrze.
MCP (Model Context Protocol) to sposób, w jaki agenci AI podłączają się do Twoich wewnętrznych API, baz danych i procesów. Cloud Run świetnie nadaje się na hostowanie lekkich serwerów MCP typu StreamableHTTP: skaluje się automatycznie, sam zarządza certyfikatami TLS i działa z Cloud IAM. Kłopoty zaczynają się przy przejściu z prototypu na produkcję.
Ten trzeci punkt to klasyk: żeby wymienić żarówkę w jednym pokoju, wyłączasz prąd w całym budynku. Rozwiązanie z poradnika omija ten problem, bo ogranicza prywatny DNS do jednej, konkretnej nazwy.
Kroki wykonuje osoba z dostępem administracyjnym do projektu Google Cloud. Jeśli to nie Ty, wydrukuj sobie listę poniżej i odhaczaj z adminem.
Koszty poszczególnych elementów (Agent Gateway, Private Service Connect, Cloud DNS) sprawdzisz w cenniku Google Cloud i dokumentacji produktów.
Darmowy webinar na żywo z Janem Gajosem · w najbliższą środę o 19:00
Czytasz o AI, a w pracy dalej robisz wszystko ręcznie? Znam to.
Sam tak robiłem. Na webinarze pokazuję na swoim ekranie, jak oddać AI powtarzalne zadania: maile, proste automatyzacje, asystenta do pracy. Bez programowania i bez teorii. 90 minut, a na końcu pytasz, o co chcesz.
Link do pokoju przyjdzie mailem. Zapisując się, zgadzasz się na wiadomości e-mail zgodnie z polityką prywatności. Wolisz zacząć od lektury? Zobacz e-booki Jana Gajosa
Gemini Enterprise działa w projekcie zarządzanym przez Google. Cloud Run jest bezserwerowy, więc nie ma w Twojej podsieci adresu IP, do którego dałoby się po prostu zadzwonić. Dlatego ruch przechodzi przez dwa mosty.
Regionalny Egress Agent Gateway w trybie Agent-to-Anywhere łączy się z PSC Network Attachment w Twojej podsieci. W efekcie zarządzany interfejs sieciowy ląduje wewnątrz Twojego VPC, bez publicznych adresów IP i bez przychodzących reguł firewall.
Pakiet, który wpadł do podsieci, musi prywatnie dotrzeć do frontendu Cloud Run. Dzięki temu frontend rozpozna sieć źródłową i uzna, że wymóg internal ingress jest spełniony. Do wyboru są dwie opcje:
| Opcja | Adres | Jak działa | Kiedy ją wybrać |
|---|---|---|---|
| A: Private Google Access w podsieci | 199.36.153.8/30 | Wbudowane wirtualne adresy IP Google, bez dodatkowych endpointów VPC | Standardowe VPC, które zachowują domyślną trasę 0.0.0.0/0 |
| B: globalny endpoint PSC dla Google APIs | 240.0.0.10 | Globalny wewnętrzny adres i reguła przekazywania do pakietu all-apis, bez wewnętrznego load balancera po stronie Cloud Run. Google automatycznie dodaje do VPC dedykowaną trasę /32 | Zablokowane VPC, w których trasę 0.0.0.0/0 usunięto |
Gdy Egress Agent Gateway dostaje wywołanie narzędzia, raz rozwiązuje nazwę hosta, zanim wpuści pakiet do Twojej sieci. Bez prywatnego Cloud DNS domeny .run.app wskazują na publiczne adresy IP. Kończy się to timeoutem i kodem 502, bo PSC Network Attachment nie wychodzi do publicznego internetu.
Nie twórz więc strefy z *.run.app. Utwórz prywatną strefę Cloud DNS dla dokładnej nazwy FQDN swojej usługi MCP i przekaż przez peering do bramy tylko tę domenę. Cloud DNS stosuje dopasowanie najdłuższego sufiksu, więc wszystkie pozostałe usługi Cloud Run w Shared VPC rozwiązują się normalnie. Brama łączy się po HTTPS z prywatnym adresem (199.36.153.8 lub 240.0.0.10), ale zachowuje nazwę hosta Twojej usługi w TLS SNI i nagłówku Host. Dzięki temu Cloud Run kieruje żądanie do właściwego kontenera.
Przy każdym żądaniu Gemini Enterprise wysyła dwa osobne nagłówki autoryzacji:
Praktyczny wniosek: Twój kod nigdy nie zobaczy nagłówka infrastrukturalnego. Za tożsamość człowieka odpowiada wyłącznie Twoje middleware, więc nie zakładaj, że "IAM już sprawdził". IAM sprawdził tylko, skąd przyszło żądanie.
Repozytorium towarzyszące poradnikowi automatyzuje całość skryptami i opisuje te same kroki w konsoli Cloud Console. Ścieżka wygląda tak:
| Krok | Co robisz | Co masz na koniec |
|---|---|---|
| 1 | Wdrażasz serwer w Cloud Run z internal-only ingress i uwierzytelnianiem IAM, nadajesz rolę Cloud Run Invoker agentowi usługi Gemini Enterprise | Kontener, który wywoła tylko Twoja instancja Gemini Enterprise |
| 2 | Włączasz Private Google Access w podsieci, tworzysz PSC Network Attachment i Egress Agent Gateway | Zarządzany interfejs sieciowy w Twoim VPC |
| 3 | Tworzysz prywatną strefę DNS tylko dla nazwy hosta usługi i peering na bramie | Jedna nazwa wskazująca prywatny adres |
| 4 | W konsoli Gemini Enterprise wiążesz bramę z aplikacją i rejestrujesz serwer MCP | Działający konektor w trybie Actions |
| 5 | Odpalasz test i czytasz Cloud Logging | Dowód, że ruch idzie prywatnie |
Jeśli wybrałeś opcję B, skrypty dla globalnego endpointu PSC (240.0.0.10) znajdziesz w repozytorium razem z powiązaniami IAM dla Shared VPC.
Użyj narzędzia z mojego serwera MCP i napisz, jakie narzędzia masz dostępne.
Następnie wywołaj jedno z nich z przykładowymi danymi.
Zmień treść pod swój serwer: wpisz nazwę narzędzia, które faktycznie wystawiłeś, i dane, które nie są wrażliwe.
| Objaw | Najbardziej prawdopodobna przyczyna według poradnika | Gdzie zajrzeć |
|---|---|---|
| HTTP 404 z Cloud Run | Internal ingress jest włączony, a wywołanie idzie domyślną, publiczną drogą | Konektor: czy jest włączony egress przez Agent Gateway i czy brama jest powiązana z aplikacją |
| HTTP 502, timeout | Nazwa .run.app rozwiązuje się do publicznego IP, bo brakuje prywatnej strefy DNS (PSC Network Attachment nie wychodzi do internetu) | Strefa DNS dla dokładnej nazwy hosta i peering na bramie |
Całość obejmuje dwie niezależne kontrole i prywatną trasę, więc rozsądnie jest przejść ją raz na środowisku testowym, zanim ktokolwiek dotknie produkcji. Jeśli budujesz w firmie więcej takich połączeń, przyda Ci się też artykuł o przygotowaniu infrastruktury IT firmy na AI, a dla większych organizacji bywa przydatny przewodnik o pilotażach AI w firmie przemysłowej. Jeśli porównujesz koszty rozwiązań enterprise, zajrzyj do tekstu o kosztach Claude Enterprise.
Gotowy serwer w Pythonie z middleware OAuth 2.0, Dockerfile i testami lokalnymi oraz skrypty dla obu opcji routingu znajdziesz w repozytorium na GitHubie. Dokumentację Google o konfiguracji własnego serwera MCP i łączności VPC dla Agent Gateway znajdziesz w dokumentacji Gemini Enterprise.
Na dziś wystarczy 10 minut: otwórz konsolę Google Cloud, wejdź w ustawienia swojej sieci VPC i sprawdź, czy w tabeli tras nadal jest domyślna trasa 0.0.0.0/0. Jeśli jest, bierz opcję A. Jeśli ją usunięto, zapisz, że przed Tobą opcja B z globalnym endpointem PSC. Ta jedna informacja ustawia cały dalszy plan.
Na podstawie: Google Developers Blog
Darmowy webinar na żywo z Janem Gajosem · w najbliższą środę o 19:00
Czytasz o AI, a w pracy dalej robisz wszystko ręcznie? Znam to.
Sam tak robiłem. Na webinarze pokazuję na swoim ekranie, jak oddać AI powtarzalne zadania: maile, proste automatyzacje, asystenta do pracy. Bez programowania i bez teorii. 90 minut, a na końcu pytasz, o co chcesz.
Link do pokoju przyjdzie mailem. Zapisując się, zgadzasz się na wiadomości e-mail zgodnie z polityką prywatności. Wolisz zacząć od lektury? Zobacz e-booki Jana Gajosa
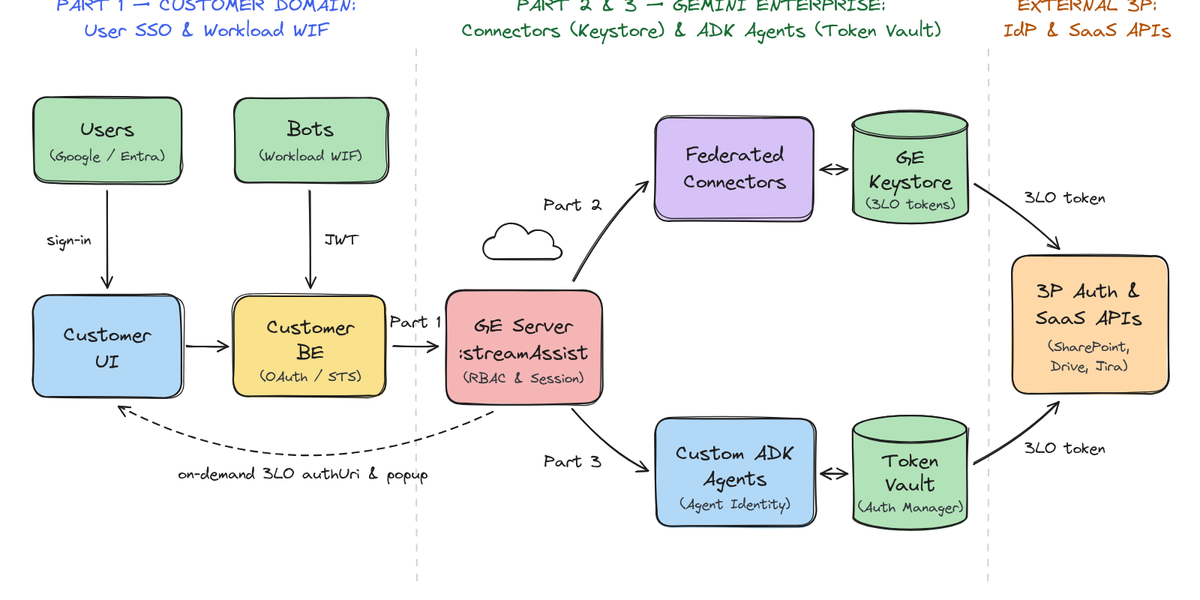
Gdy zbudujesz własny interfejs i wywołasz StreamAssist API bezpośrednio, trzy rodzaje logowania przestają działać same. Google opisał wzorce 1A, 1B, 1C oraz przepływy dla konektorów i agentów.
Claude Enterprise to 20 USD za miejsce plus użycie po stawkach API. Sprawdź, co dostajesz, czym różni się od Pro, Max i Team i jak policzyć rachunek dla swojej firmy.
Instrukcja na podstawie dokumentacji Google: wybór funkcji, przykłady zadań i kontrola liczb, terminów oraz warunków w odpowiedzi.

Chcesz, żeby ChatGPT automatycznie wyciągał dane z Salesforce i transkrypcje z Gong? Pokazuję, jak to skonfigurować - bez wiedzy programistycznej.
Rosyjski haker przekonał Gemini do zarządzania botnetem. Wystarczyło kilka prostych sztuczek manipulacyjnych. Sprawdź, jak działają jailbreaki i jak się przed nimi bronić.
Gemini AI po polsku krok po kroku: jak ustawić język w przeglądarce, na Androidzie i iPhonie, ile kosztują pakiety Google AI w Polsce i jak pisać prompty.