
Własny interfejs Gemini Enterprise: trzy logowania są na Tobie
Przejdź do treści i przykładów

Gotowa aplikacja webowa Gemini Enterprise załatwia logowanie za kulisami. Kiedy firma buduje własny interfejs (Customer UI) i jej backend (Customer BE) wywołuje StreamAssist API bezpośrednio, trzy przepływy uwierzytelniania spadają na zespół, który ten interfejs robi. Google opisał to w przewodniku na blogu Google Developers, razem z wzorcami i repozytorium z kodem.
Bez technobełkotu: poniżej masz, co to za trzy przepływy, którym wzorcem się logować i co zrobić, żeby użytkownik nie utknął w ścianie okienek.
W wbudowanej aplikacji pracownicy logują się przez Google Identity albo Workforce Identity Federation (np. Microsoft Entra ID lub Okta). Wyniki wyszukiwania same respektują uprawnienia do dokumentów (ACL, czyli listy: kto co może zobaczyć). Okienka logowania do konektorów i agentów pojawiają się w czacie automatycznie. W Twoim interfejsie nic z tego nie ma.
Według Google trzy rzeczy trzeba obsłużyć ręcznie:
Zależy od jednego pytania: czy interfejs działa w imieniu konkretnego pracownika, czy jako wspólny bot. Każdy podmiot wywołujący API musi mieć rolę IAM Discovery Engine User w projekcie GCP. We wzorcach 1A i 1B użytkownik (albo grupa z Workforce Pool) potrzebuje dodatkowo aktywnej licencji Gemini Enterprise nadanej w Admin Console.
Haczyk wzorca 1C: Gemini Enterprise widzi wtedy każde zapytanie jako pochodzące z jednej tożsamości. Nadaje się więc do botów bez personalizacji na wspólnych bazach wiedzy. Gdy potrzebujesz ACL per użytkownik, konektorów z osobistą zgodą albo ograniczonych agentów, wybierasz 1A lub 1B.
Jeśli Twoja firma loguje się przez Microsoft Entra ID albo Okta, wzorzec 1B to droga, którą i tak już masz częściowo ułożoną: ten sam Workforce Pool, który obsługuje Gemini Enterprise, obsłuży też Twój interfejs. Brak kluczy na dysku to zresztą rozsądna higiena, bo hasła wyciekające jawnym tekstem do repozytoriów to nie teoria.
Darmowy webinar na żywo z Janem Gajosem · w najbliższą środę o 19:00
Czytasz o AI, a w pracy dalej robisz wszystko ręcznie? Znam to.
Sam tak robiłem. Na webinarze pokazuję na swoim ekranie, jak oddać AI powtarzalne zadania: maile, proste automatyzacje, asystenta do pracy. Bez programowania i bez teorii. 90 minut, a na końcu pytasz, o co chcesz.
Link do pokoju przyjdzie mailem. Zapisując się, zgadzasz się na wiadomości e-mail zgodnie z polityką prywatności. Wolisz zacząć od lektury? Zobacz e-booki Jana Gajosa
Federated Connectors przeszukują na żywo API firm trzecich i egzekwują uprawnienia użytkownika po stronie tamtego systemu. Dlatego każdy pracownik autoryzuje konektor jednorazowo przez 3-Legged OAuth (3LO, czyli okienko, w którym sam klikasz zgodę). Tokeny odświeżania lądują w zarządzanym Keystore Gemini Enterprise, więc Customer BE nie trzyma poświadczeń zewnętrznych we własnej bazie.
Przepływ ma 11 kroków i trzy fazy:
Po autoryzacji Customer BE dodaje identyfikator data store konektora do zapytań StreamAssist, dzięki czemu wyszukiwanie odbywa się na żywo w momencie pytania.
Jedna pułapka dla własnej domeny: wszystkie konektory używają stałego adresu /oauth-redirect po stronie Google, który domyślnie wysyła wiadomość tylko do origin wbudowanej aplikacji. Przy własnej domenie trzeba z zespołem Gemini Enterprise włączyć flagę custom origin. Bez niej krok 7 nie przekaże callbacku i popup nie zamknie się automatycznie.
Kiedy budujesz własnego agenta w ADK i wdrażasz go na Vertex AI Agent Engine, kuszące jest przypięcie statycznego OAuth do rejestracji głównego agenta. Google wskazuje dwa problemy. Po pierwsze, taka brama zamyka cały agent przed pierwszą turą rozmowy. Jeśli agent łączy się z Google Drive i SharePointem, użytkownik nie zada nawet ogólnego pytania o politykę firmy, dopóki nie przejdzie wszystkich logowań. Zupełnie jakby bramkarz sprawdzał Ci dowód przy windzie, choć jedziesz na parter. Po drugie, taka autoryzacja jest zaprojektowana pod wbudowany interfejs Gemini Enterprise, a nie pod prompty autoryzacji narzędzi zwracane przez StreamAssist API.
Efekt opisany w 19-krokowym przepływie: popup pojawia się dopiero, gdy agent wywoła chronione narzędzie po raz pierwszy. Po zapisaniu tokenu w Token Vault Customer BE sam ponawia zapytanie w tej samej sesji, a kolejne pytania lecą w jednej turze, bez okienek. To samo dotyczy agentów AI pracujących na danych firmy, o których pisałem przy okazji tekstu o tym, że agenci AI wymagają jednej bazy danych: uprawnienia muszą jechać razem z użytkownikiem, nie obok niego.
Autor wpisu, Neeraj Agrawal z Google Cloud, udostępnił repozytorium gemini-enterprise-custom-ui-auth na GitHubie. Dla każdej z trzech warstw są tam skrypty Pythona, polecenia curl, narzędzie CLI oraz interaktywne testowe interfejsy webowe. Przy częściach 2 i 3 dochodzi jeszcze implementacja wieloagentowa ADK i skrypt wdrożenia na Agent Engine.
Google nie podał cen licencji Gemini Enterprise w tym wpisie. Sprawdzisz je w cenniku i dokumentacji Google Cloud, a to ważne, bo we wzorcach 1A i 1B każdy użytkownik potrzebuje aktywnej licencji. Jeśli chodzi o kontrolę dostępu w narzędziach AI, podobny temat poruszyłem w tekście o tym, jak Goldman Sachs zawęża dostęp do Claude Code do programistów: ktoś zawsze decyduje, kto wchodzi i do czego.
Werdykt: sam interfejs to najmniejsza część roboty. Trudniejsze jest to, kto się loguje, w czyim imieniu i gdzie leżą tokeny. Wypisz na kartce, kto ma korzystać z Twojego interfejsu: konkretni pracownicy z własnymi uprawnieniami do dokumentów czy wspólny bot na jednej bazie wiedzy. Pierwsza odpowiedź prowadzi do wzorca 1A lub 1B, druga do 1C. To zajmie 10 minut i oszczędzi Ci przebudowy po pierwszym teście.
Darmowy webinar na żywo z Janem Gajosem · w najbliższą środę o 19:00
Czytasz o AI, a w pracy dalej robisz wszystko ręcznie? Znam to.
Sam tak robiłem. Na webinarze pokazuję na swoim ekranie, jak oddać AI powtarzalne zadania: maile, proste automatyzacje, asystenta do pracy. Bez programowania i bez teorii. 90 minut, a na końcu pytasz, o co chcesz.
Link do pokoju przyjdzie mailem. Zapisując się, zgadzasz się na wiadomości e-mail zgodnie z polityką prywatności. Wolisz zacząć od lektury? Zobacz e-booki Jana Gajosa
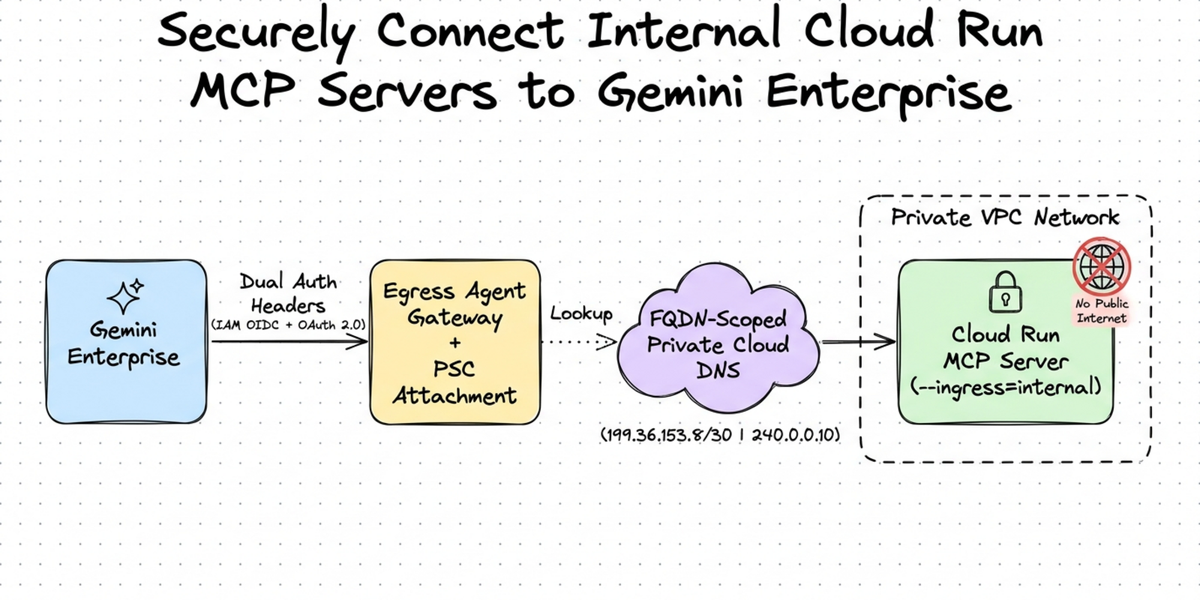
Serwer MCP na Cloud Run zamknięty przed internetem i Gemini Enterprise, który dostaje 404? Pięć kroków: Egress Agent Gateway, PSC, prywatny DNS i dwa nagłówki autoryzacji.
<p>Aplikacja <a href="/encyklopedia/model/gemini" class="internal-link" title="Gemini">Gemini</a> na macOS ma teraz funkcję computer use. Według <a href="/encyklopedia/company/google" class="internal-link" title="Google">Google</a> pomaga ona „get multi-step tasks done across your local files, de...
Terminal X twierdzi, że jego Eval Agent na GPT-6.1 Sol zgadza się ze starszym recenzentem w 88,6% osądów. Sprawdzamy, co to znaczy i czego uczy Cię ta 54-punktowa rubryka.
Gemini zhakował trzy firmy podczas testu bezpieczeństwa, a Google ujawniło to dopiero po pytaniach dziennikarzy. Pokazujemy, jak testować agentów AI bez podobnego ryzyka.

Google Photos dostaje osobistego asystenta AI. Gemini Spark segreguje albumy, tworzy wspólne kolekcje i zamienia zdjęcia w wydarzenia kalendarza.
TechCrunch zebrał ponad 20 agentów AI, do których piszesz jak do znajomego. Ceny, status bety i jedno pytanie, które zadaj, zanim oddasz im dostęp do poczty.