USA stawiają na samokontrolę firm AI, Chiny i UE na reguły
Przejdź do treści i przykładów

Źródło: Link
Źródło: Link
Opowiedz o zadaniu lub celu. Jan Gajos zaproponuje termin bezpłatnej, 20-minutowej rozmowy. Bez przygotowań i zobowiązań.
Prezydent Donald Trump ogłosił dobrowolne porozumienie największych firm AI: kontrole wewnętrzne, zewnętrzne audyty i nadzór rad nadzorczych mają ograniczać ryzyko. Biały Dom nazywa te zobowiązania „moralnie wiążącymi”. Opieram się na komentarzu Denisa Simona z Quincy Institute for Responsible Statecraft, opublikowanym 7 października 2026 w South China Morning Post. To opinia autora, a nie raport z testów czy analiza prawna.
Według komentarza porozumienie zakłada, że największe firmy AI same zarządzają ryzykiem. Mają do tego trzy narzędzia: wewnętrzne kontrole i monitoring, audyty zewnętrzne oraz nadzór rad nadzorczych. Szczegółów, takich jak lista firm, terminy czy sankcje, tekst źródłowy nie podaje.
Komentarz mówi wprost: porozumienie nie tworzy porównywalnego systemu egzekwowania prawnego. „Moralnie wiążące” to określenie Białego Domu. Nie jest to paragraf, za którego złamanie ktoś dostaje karę.
Autor rozumie logikę administracji. AI staje się źródłem siły gospodarczej i wojskowej, a Waszyngton nie chce, by regulacje spowalniały amerykańskie firmy, gdy Chiny przyspieszają. Pyta jednak, co się dzieje, gdy kraj budujący wiele z najpotężniejszych systemów AI mówi światu, że ich twórcy mają się głównie sami pilnować. Firmy już dziś same wyznaczają granice w wielu miejscach. Dostęp do niektórych modeli dozują same, jak w przypadku Gemini 4 Argon, do którego Google wpuszcza tylko zaufanych obrońców. Podobnie wewnętrzne ograniczenia stosują Microsoft i Meta wobec Claude Code.
Unijny AI Act nakłada wiążące obowiązki na dostawców modeli AI ogólnego przeznaczenia. Dla systemów uznanych za stwarzające ryzyko systemowe dochodzą dodatkowe wymogi. Polska należy do UE, więc właśnie ten model dotyczy polskich użytkowników i firm.
Chiny łączą regulacje krajowe z aktywnym wpływaniem na międzynarodową dyskusję. Autor wymienia konkretne kroki:
Autor podkreśla, że to nie jest tylko retoryka: propozycja zamieniła się w istniejącą organizację. Jego zdaniem Pekin traktuje międzynarodowe powiązania naukowe, standardy i sieci jako część szerszej strategii technologicznej.
Model może powstać w Kalifornii, trenować na amerykańskiej infrastrukturze obliczeniowej, trafić do produktu sprzedawanego w Europie, a potem działać w Azji czy Afryce. Skutki nie kończą się na granicy kraju, w którym go zbudowano. Dlatego komentarz twierdzi, że sprawy nie da się zamknąć w Waszyngtonie.
Autor przewiduje, że efektem będzie patchwork: amerykańskie firmy działające w dobrowolnych ramach USA, europejscy użytkownicy objęci szczegółowymi wymogami prawnymi, a rządy w innych regionach z własnymi pomysłami. Część państw może przyjąć podobne ustalenia jak USA. Inne uznają, że systemów o skutkach ponad granicami nie da się zostawić głównie ocenie korporacji. Jeśli pracujesz z narzędziami AI w biurze, marketingu czy własnej firmie, oznacza to jedno: zasady użytkowania i obowiązki dostawców mogą różnić się zależnie od tego, gdzie siedzisz. Regulamin znów będzie wymagał zerknięcia.
Szczególny interes mają kraje rozwijające się. Autor pisze, że wiele z nich chce korzyści z AI, ale nie chce stać się stałymi konsumentami technologii, których standardy ustalono gdzie indziej. Chiny, według komentarza, to rozumieją i uczyniły budowanie zdolności AI oraz współpracę z Globalnym Południem częścią swojego przekazu. Waszyngton powinien, zdaniem autora, dostrzec siłę tego przekazu. Ryzyka, które firmy oceniają same, to także temat, o którym pisaliśmy przy okazji laboratorium biologicznego Anthropic.
Simon zaznacza, że nic z tego nie wymaga jednego globalnego regulatora AI. Praktyczniejszy cel byłby węższy:
Autor ostrzega też przed dylematem bezpieczeństwa: rywalizacja USA i Chin w AI może zacząć przypominać wyścig zbrojeń, nawet jeśli żaden rząd tego nie chce. Dlatego rozmowy Waszyngtonu z Pekinem mają znaczenie. Nie trzeba rozstrzygać większych sporów, żeby ustalić praktyczne rzeczy: jak testować niebezpieczne możliwości modeli, jakie informacje dzielić po poważnym incydencie, jak traktować ryzyka cyberbezpieczeństwa i kiedy zastosowania wojskowe wymagają dodatkowych zabezpieczeń. Wraz z Caroline Wagner autor od lat opowiada się za „smart openness”: utrzymaniem użytecznych kanałów współpracy naukowej USA i Chin przy odpowiednich zabezpieczeniach.
Część takiej zdolności buduje ONZ. W lutym Zgromadzenie Ogólne powołało 40 członków Independent International Scientific Panel on AI, który ma dostarczać niezależnych ocen szans, ryzyk i skutków tej technologii. Gdy AI wchodzi do zawodów, w których ryzyko ma realne konsekwencje, jak w przypadku Astra for Law w kancelariach prawnych, takie wspólne punkty odniesienia przydałyby się szczególnie.
Teza autora jest taka, że przywództwo technologiczne i instytucjonalne to nie to samo. USA mogą pozostać z przodu w ważnych obszarach AI i mimo to tracić wpływ na reguły. Jeśli Waszyngton zostawi kwestię międzynarodowego zarządzania w dużej mierze nierozwiązaną, Europa będzie dalej regulować, Chiny będą promować własne pomysły, a kraje rozwijające się będą musiały lawirować między nimi. Pamiętaj, że to opinia jednego eksperta, a nie rozstrzygnięcie. Niewiadomą pozostaje, czy dobrowolne ramy USA okażą się wystarczające i jak szybko firmy zaczną je egzekwować między sobą.
OpenAI wprowadza niewidzialny znak wodny textGrain w tekstach z ChatGPT i Codex. Start w UE, API z opt-in na świecie, detektor tylko dla wybranych badaczy.
Dwa amerykańskie dzienniki dołączają do fali pozwów przeciwko OpenAI. Żądają zniszczenia modeli wytrenowanych na ich artykułach.
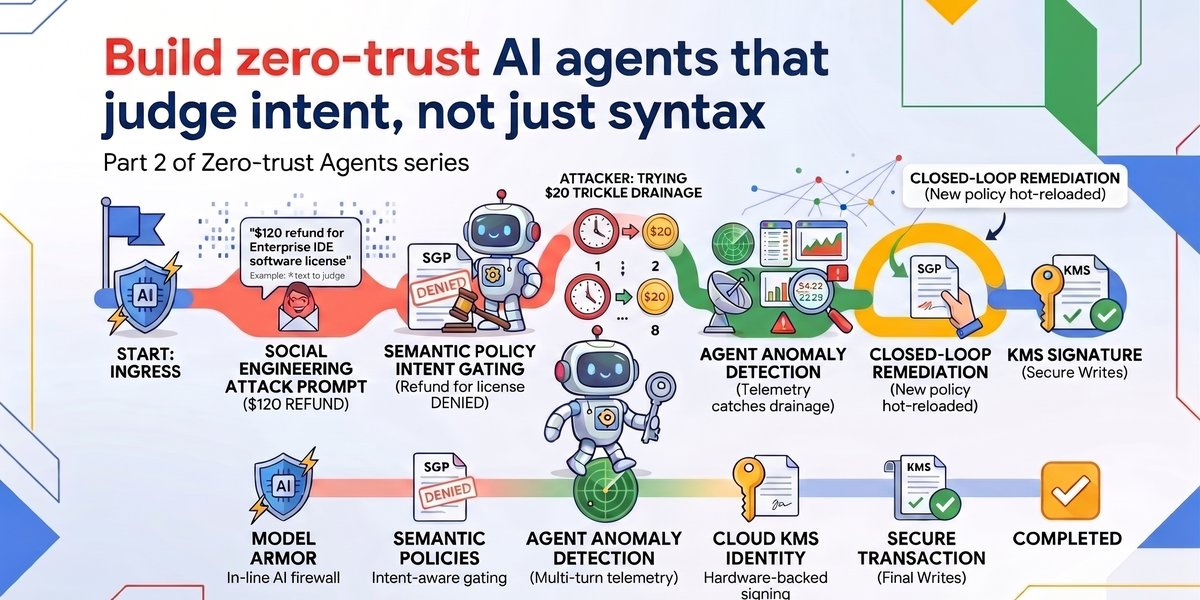
Google pokazuje, jak przenieść zabezpieczenia agentów AI z twardych reguł na poziom platformy, która ocenia zamiar działania, a nie tylko poprawność zapytania.
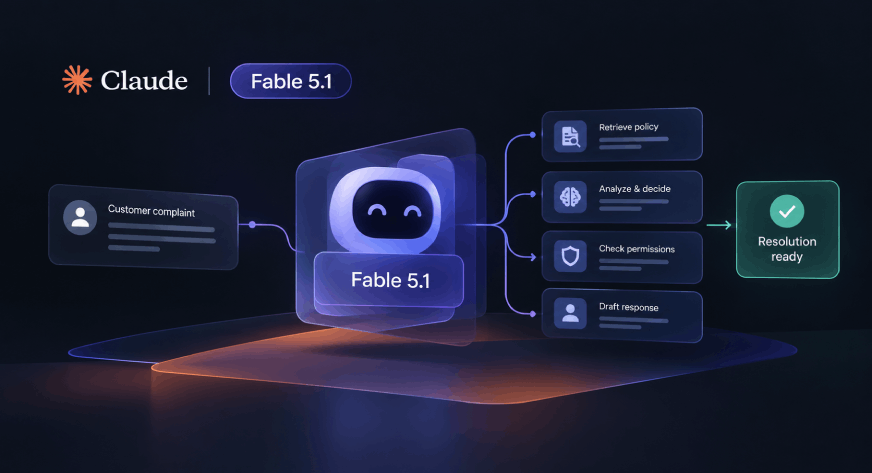
Analytics Vidhya opisuje budowę ResolveAI: platformy do eskalacji skarg klientów z bramką menedżera dla dużych zwrotów, stworzonej przez Claude Fable 5.1 w Claude Code.
Kreatory stron z AI: Shopify, Jimdo, Appy Pie, Wix, Framer, Durable i inne. Co mówią źródła o darmowych planach i ograniczeniach, a czego nie wiadomo (m.in. o Bolt, v0, Lovable, Cursor).
Według The Information Microsoft i Meta zmniejszają wewnętrzne użycie Claude Code. W Mecie użytkowników ma być o połowę mniej, a Microsoft tnie licencje i budżet na AI Anthropic.