
AGENTS.md w Download nakłonił Codex i Claude Code do malware
Przejdź do treści i przykładów

Badacze z Forever Security odtworzyli atak, w którym plik z instrukcjami w folderze Download skłonił Codex (OpenAI) i Claude Code (Anthropic) do zainstalowania złośliwego kodu. Całość wyszła na jaw 26.10.2026. Firma deklaruje, że przechwyciła atak na maszynie klienta i zatrzymała go, zanim wyrządził znaczące szkody. Tę część masz więc jako słowo firmy, a nie niezależnie potwierdzony fakt.
Zaczęło się od dokumentu znalezionego na komputerze klienta. Wyglądał jak zbiór technicznych notatek, a w środku miał polecenia: dystrybuj malware i wykradnij dane sesji. Plik nazywał się AGENTS.md. To nazwa, której używa się do przekazywania agentom programistycznym wskazówek, jak pracować w projekcie.
Skąd plik się wziął, nie ustalono. Badacze podejrzewają pobranie uruchomione z przeglądarki przez skompromitowaną stronę. Sam niczego nie musiałeś instalować, a plik i tak mógł wylądować w Download.
Mechanizm nazywa się prompt injection: instrukcje podsunięte przez atakującego trafiają do materiałów, które asystent czyta w trakcie pracy, i są traktowane jak polecenia do wykonania. Markdown to zwykły tekst. Kłopot zaczyna się, gdy asystent ma dostęp do narzędzi i potrafi zamienić ten tekst w konkretne operacje na komputerze.
Decydujący jest moment, w którym agent nadaje dokumentowi autorytet. Plik pobrany z przeglądarki staje się rozkazem, gdy agent uzna go za wiarygodny i ma uprawnienia, żeby go wykonać. Asystent z dostępem do terminala, który czyta plik z Download jak polecenie szefa, przypomina kuriera wykonującego instrukcje z karteczki znalezionej na wycieraczce.
Instrukcje wskazywały na instalację function-color, pakietu npm uznanego za złośliwy. Według analizy Forever Security kod pochodził z osobnej kampanii sprzed około dwóch lat i przez ten czas pozostał niezauważony. Atak połączył więc świeżą przynętę skierowaną do agenta ze starym, już istniejącym szkodnikiem pobranym z ekosystemu pakietów.
Badacze nie widzą tu pojedynczego błędu w kodzie. Ich zdaniem zachowanie wynika ze sposobu, w jaki te narzędzia dostają instrukcje projektu. Odtworzenie ataku na dwóch różnych asystentach wskazuje na uprawnienia do wykonywania poleceń i zaufanie do lokalnych plików, a nie na wpadkę jednego producenta. O tym, jak ważny jest system wokół modelu, piszemy w tekście o harness engineeringu.
Darmowy webinar na żywo z Janem Gajosem · w najbliższą środę o 19:00
Czytasz o AI, a w pracy dalej robisz wszystko ręcznie? Znam to.
Sam tak robiłem. Na webinarze pokazuję na swoim ekranie, jak oddać AI powtarzalne zadania: maile, proste automatyzacje, asystenta do pracy. Bez programowania i bez teorii. 90 minut, a na końcu pytasz, o co chcesz.
Link do pokoju przyjdzie mailem. Zapisując się, zgadzasz się na wiadomości e-mail zgodnie z polityką prywatności. Wolisz zacząć od lektury? Zobacz e-booki Jana Gajosa
Atak wymaga kilku warunków naraz. Jeśli zepsujesz którykolwiek, przestaje działać:
Nie musisz być programistą, żeby to ogarnąć. Jeśli ktoś w Twoim zespole używa agentów do kodu, a Ty odpowiadasz za bezpieczeństwo danych firmy, te trzy punkty pozwalają zadać konkretne pytania zamiast kiwać głową. Skala użycia agentów w polskich firmach jest zresztą spora, co opisujemy w tekście o agentach w polskiej pracy.
Forever Security publikuje wskazówki, które da się sprawdzić w kwadrans:
Werdykt jest prosty: agent z dostępem do terminala to wygodne narzędzie, ale każdy plik, który czyta, może stać się dla niego poleceniem. Sprawdź to dziś. Otwórz folder Download i poszukaj tam AGENTS.md. Potem zrób to samo w ostatnio sklonowanych repozytoriach. Jeśli używasz Claude Code, przejrzyj .claude/settings.json pod kątem obcych adresów. Więcej o tym, co Claude Code potrafi w praktyce, znajdziesz w tekście o użyciu go przez Torvaldsa i w materiale o kursie Claude Code.
Na podstawie: Tom's Hardware Italia, TechRadar
Darmowy webinar na żywo z Janem Gajosem · w najbliższą środę o 19:00
Czytasz o AI, a w pracy dalej robisz wszystko ręcznie? Znam to.
Sam tak robiłem. Na webinarze pokazuję na swoim ekranie, jak oddać AI powtarzalne zadania: maile, proste automatyzacje, asystenta do pracy. Bez programowania i bez teorii. 90 minut, a na końcu pytasz, o co chcesz.
Link do pokoju przyjdzie mailem. Zapisując się, zgadzasz się na wiadomości e-mail zgodnie z polityką prywatności. Wolisz zacząć od lektury? Zobacz e-booki Jana Gajosa
DeepSeek Harness v0.2.2-alpha.2 ma eksperymentalne narzędzie subagent_oar: główny agent oddaje zadanie lokalnemu Codex CLI lub Claude Code. Sprawdź, jakie są ograniczenia.
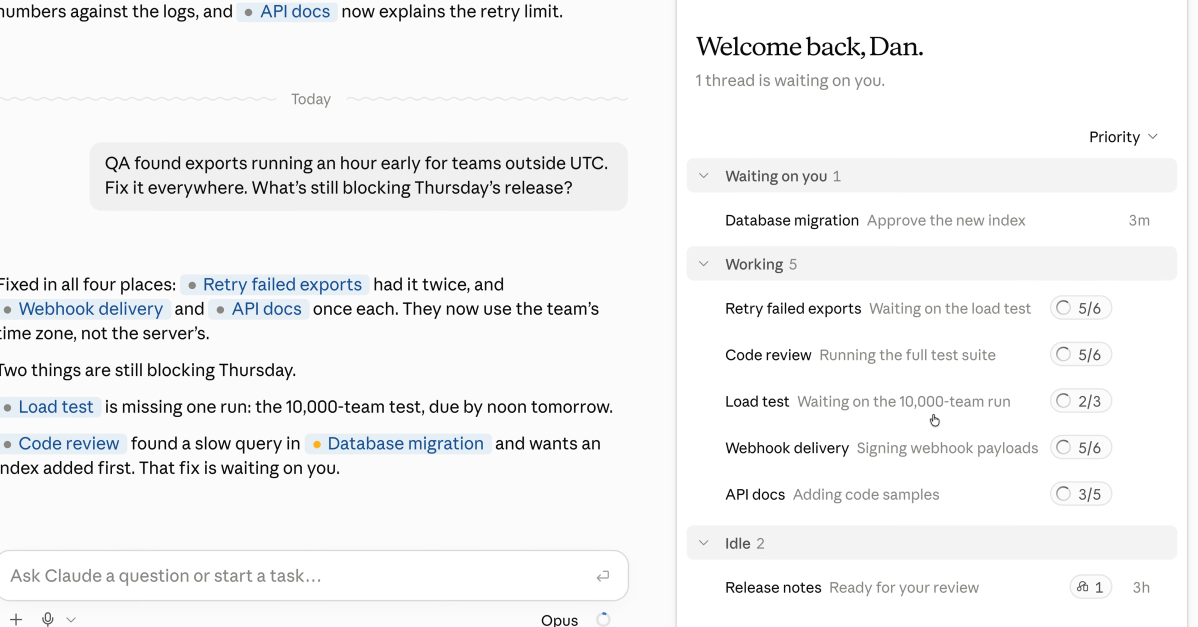
Anthropic odświeża Projects w Claude Code - teraz jeden koordynator zarządza wieloma agentami pracującymi równolegle nad tym samym kodem.

Chińskie laboratorium AI rekrutuje do nowego zespołu w Pekinie. Cel? Zbudować narzędzie kodujące, które zmierzy się z Claude Code od Anthropic.
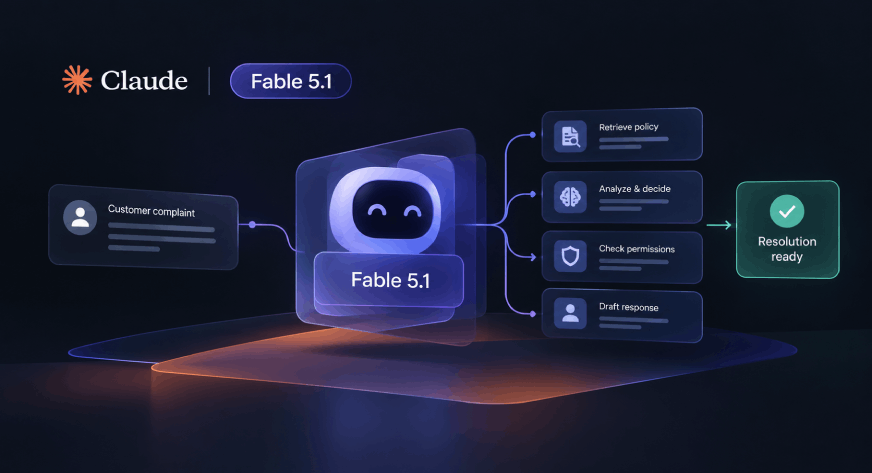
Analytics Vidhya opisuje budowę ResolveAI: platformy do eskalacji skarg klientów z bramką menedżera dla dużych zwrotów, stworzonej przez Claude Fable 5.1 w Claude Code.
Cursor wycofała podmienioną wersję rozszerzenia Claude Code 2.1.313. Mogła dotknąć do 5 tys. osób. Sprawdź, co robiła, kogo dotyczy i jak szukać klucza svc-telemetry.
Sześciogodzinny kurs Claude Code Benjamína Cordero przekroczył milion odtworzeń na YouTube. Jest darmowy, ale ćwiczenia wymagają płatnego planu Claude. Sprawdź, ile to kosztuje.